AWS 账号开通后先做什么?根用户、MFA 与权限交接清单
AWS 账号开通后,先处理根用户保护、日常访问身份和账号恢复,再部署业务。本文按交接验收顺序整理安全检查项,适合企业负责人和运维人员共同核对。
AWS 账号开通后,先处理根用户保护、日常访问身份和账号恢复,再部署业务。本文按交接验收顺序整理安全检查项,适合企业负责人和运维人员共同核对。
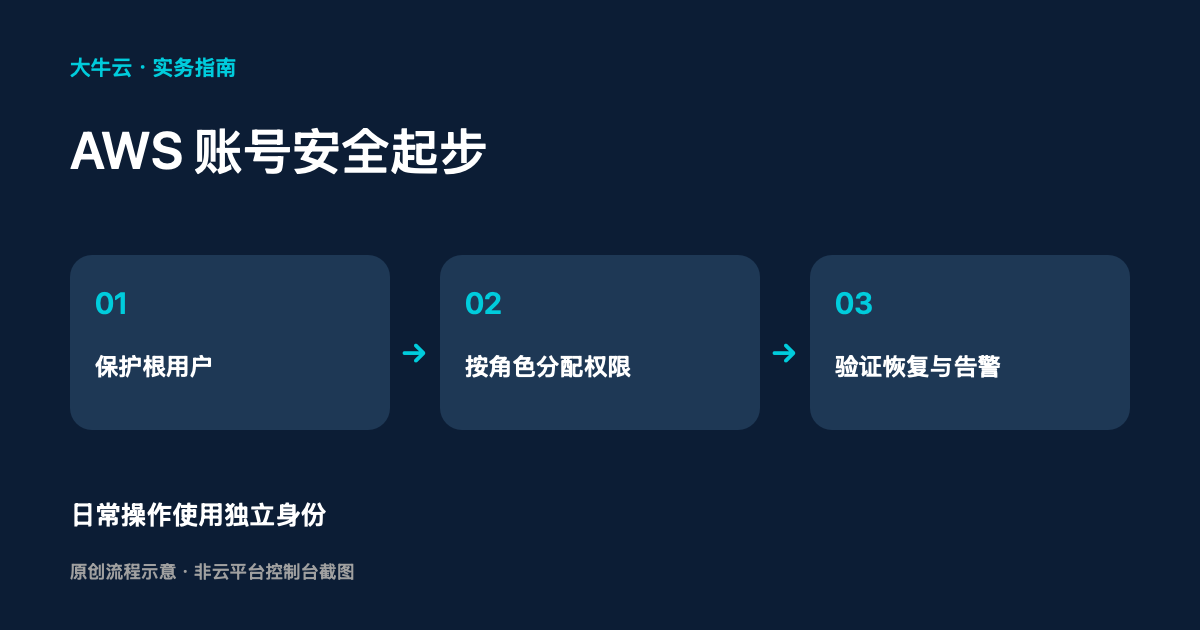
第一步:确认企业能独立恢复账号
账号能登录不代表交接已经完成。请由企业负责人核对根用户邮箱、恢复渠道和多因素认证设备的管理人,记录人员变更时由谁接管。交接记录只保留负责人、完成状态和日期,不记录密码、验证码或恢复密钥。
建议安排一次受控验收:由企业指定人员在自己的设备上登录,验证通知邮箱能够收信,确认后退出。不要为了留档截取含有秘密信息的页面。
第二步:保护根用户
AWS 官方建议保护根用户凭据、启用多因素认证,并且不要为根用户创建访问密钥。根用户用于确实需要其权限的管理任务,日常工作使用独立身份。
- 确认根用户的多因素认证已经配置并可使用。
- 检查是否存在根用户访问密钥;若存在,先识别依赖,再按官方流程迁移和移除。
- 明确谁有权执行根用户操作,避免把根用户密码作为团队共用登录方式。
第三步:按工作职责分配权限
给运维、开发、财务列出各自实际需要的操作,再分配对应权限。优先评估联合身份与临时凭据,工作负载使用合适的 IAM 角色。初次搭建也不应把永久管理员权限作为所有人员的默认配置。
例如,财务需要核对账单,未必需要修改服务器;应用程序需要读取指定存储资源,未必需要访问整个账号。把授权范围写清楚,后续才能判断权限是否过大。
第四步:完成一份可验收的交接表
| 检查项 | 验收方法 |
|---|---|
| 恢复与通知 | 指定人员确认邮箱可用,恢复渠道归企业管理 |
| 日常身份 | 使用独立身份执行一次所需操作 |
| 权限边界 | 确认无需的高权限操作未被授予 |
| 人员退出 | 记录撤销身份、会话与密钥的负责人和流程 |
常见问题:已有管理员能否直接删除
先确认该身份是否被部署脚本、自动化任务或第三方集成使用。建立替代身份并验证必要任务可运行后,再撤销旧权限。删除身份与轮换密钥应有变更记录和回退安排,避免在业务高峰直接试错。
参考资料与下一步
AWS IAM 安全最佳实践;AWS 根用户最佳实践。资料核对日期:2026 年 10 月 8 日。
需要协助确认企业主体、账号交接或账单安排,可查看国际云开户说明和充值服务说明。已有账号建议先完成安全和费用核对,再部署生产业务。
延伸阅读:国际云开户准备清单、AWS 安全交接清单、云账单费用核对。
免费咨询 | 7×24 小时响应 | 覆盖全球
常见问题
AWS 根用户适合日常运维吗?
日常运维应使用独立身份。根用户用于确实需要其权限的管理任务,并做好多因素认证与恢复渠道保护。
应用程序应该使用根用户访问密钥吗?
不应为应用配置根用户访问密钥。优先评估 IAM 角色与临时凭据,并按实际需求限制权限。
交接时要保存密码截图吗?
不要在交接记录中保存明文密码、验证码或密钥。记录负责人、验收项目、状态和日期即可。
旧管理员可以直接删除吗?
先确认部署、自动化和第三方集成是否依赖该身份,建立替代方式并验证后再撤销权限。